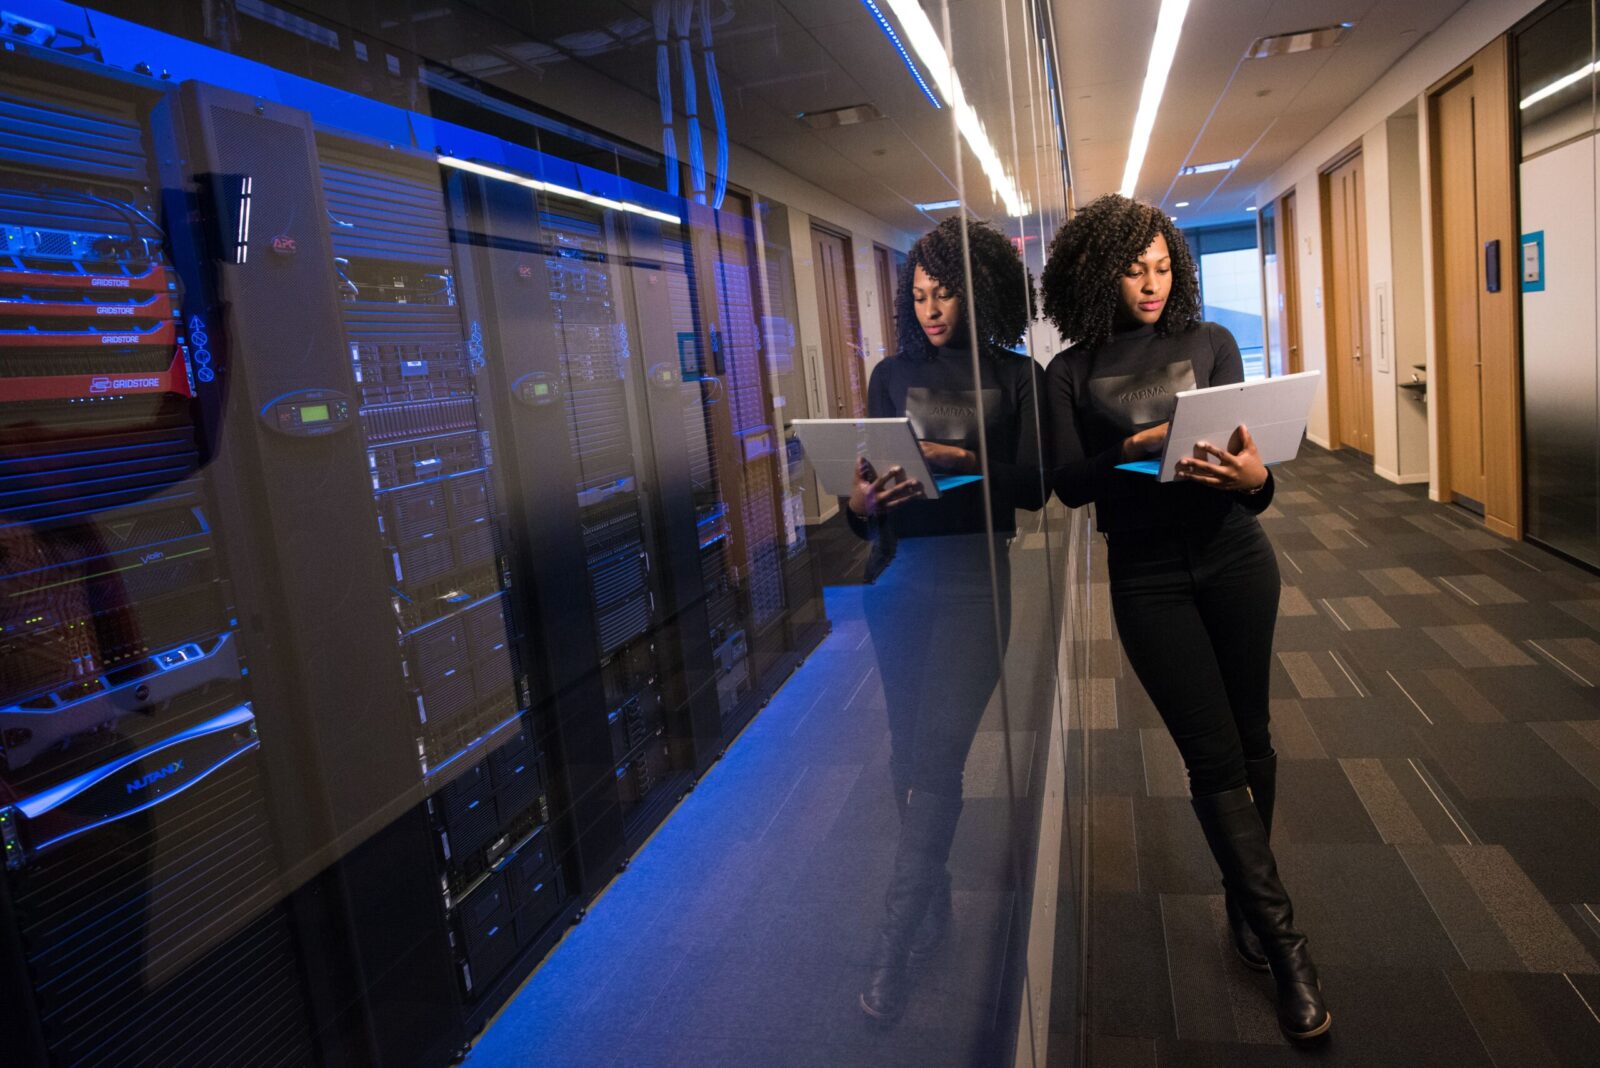
Digitaliseringen inom offentlig sektor och hårt reglerade verksamheter har nått en kritisk brytpunkt. Med skärpta lagkrav som NIS2-direktivet och ett ständigt föränderligt cyberhotlandskap räcker det inte längre med att bara köpa in beräkningskraft. Idag formas framtidens serverdrift av strikta regulatoriska krav, datasuveränitet och behovet av kompromisslös tillgänglighet.
När kommuner, myndigheter och kritiska samhällsfunktioner uppgraderar sin IT-infrastruktur har fokus skiftat. Den tidigare trenden att slentrianmässigt flytta allt till publika molntjänster har bromsats in. Istället ser vi ett starkt skifte mot hybrid-by-design. En strategi där känsliga data hålls på lokala eller dedikerade servrar, medan mindre känsliga processer kan ligga i molnmiljöer.
Vad innebär datasuveränitet?
Begreppet syftar på att data omfattas av lagarna i det land där den samlas in eller lagras. För svensk offentlig sektor innebär detta i praktiken att känsliga personuppgifter eller säkerhetsklassad information inte får lagras på servrar där utländska myndigheter kan begära ut datan via exempelvis amerikanska Cloud Act.
Cybersäkerhet integrerad i serverns arkitektur
I takt med att cyberhoten blir alltmer sofistikerade har även kraven på själva infrastrukturen förändrats. Tidigare handlade IT-säkerhet mycket om att bygga starka brandväggar runt nätverket. Idag måste säkerheten finnas inbyggd direkt i servermiljöns arkitektur.
Moderna upphandlingar kräver system designade med “återställning i fokus”. Det innebär att en servermiljö inte bara ska ha hög redundans (överkapacitet för att klara driftstopp), utan den måste vara segmenterad och isolerad på ett sätt som gör att verksamheten snabbt kan rullas tillbaka till en säker säkerhetskopia om en ransomware-attack skulle inträffa. Att ha kontinuerlig övervakning dygnet runt (24/7) och proaktivt underhåll har gått från att vara en lyx till att bli ett absolut minimikrav för att upprätthålla hög tillgänglighet.
Ramavtal och strategiska partnerskap
För offentliga aktörer är inköpsprocessen hårt styrd av lagen om offentlig upphandling (LOU). För att säkerställa att den utrustning och de drifttjänster som köps in lever upp till både tekniska, juridiska och säkerhetsmässiga krav, förlitar sig de flesta myndigheter på etablerade statliga inköpscentraler.
Att navigera i detta landskap kräver specifik expertis. Kammarkollegiets ramavtal för datacenter fungerar här som en kvalitetsstämpel. Genom dessa ramavtal kan offentliga verksamheter och anslutna organisationer avropa en modern och säker server samt tillhörande lagringslösningar från godkända leverantörer som uppfyller alla strikta krav på datasuveränitet och robusthet.
Framtidens serverdrift inom offentlig sektor handlar i slutändan om att balansera innovation med absolut säkerhet. Genom att kombinera rätt fysisk infrastruktur med strategiska partnerskap och proaktiv förvaltning läggs grunden för en digital förvaltning som är både modern och motståndskraftig.
Vanliga frågor om serverdrift och offentliga krav
Vad menas med en hybrid-by-design-strategi för servrar?
Det innebär en medveten IT-strategi där organisationen kombinerar egna lokala servrar (on-premise) för känslig data med publika molntjänster för mindre kritiska processer. Detta säkerställer kontroll och datasuveränitet utan att tappa molnets flexibilitet.
Hur påverkar NIS2-direktivet valet av serverinfrastruktur?
NIS2 ställer betydligt högre krav på cybersäkerhet och incidenthantering för viktiga samhällsfunktioner. Serverinfrastrukturen måste därför ha starkare skydd mot intrång, bättre segmentering och förmågan att snabbt återställa data för att minimera driftstopp.
Varför är design för återställning viktigare än någonsin?
I takt med att ransomware-attacker blir mer avancerade räcker det inte längre att bara försöka blockera hoten. En servermiljö måste byggas så att den kontinuerligt säkerhetskopieras och är segmenterad, vilket gör att verksamheten snabbt kan återstartas från en ren säkerhetskopia efter ett eventuellt intrång.
Vad innebär datasuveränitet vid upphandling av en server?
Datasuveränitet betyder att den data som lagras på servern lyder under lagarna i det land där servern är placerad. För svensk offentlig sektor är detta avgörande för att förhindra att utländska myndigheter får tillgång till säkerhetsklassad information eller personuppgifter via utländsk lagstiftning.